今週(11/9〜11/15)は、11月10日にGoogleが今年3回目のコアアップデートを始めました。展開は最大2週間で、ちょうど年末商戦の手前に重なります。ほかに、前号で予告したNode.jsのセキュリティリリース、WordPress 7.2 Beta 5、Firefox 160を取り上げます。WordPress本体のセキュリティリリースは今週ありません。
読む順の目安です。検索流入のあるサイトを運営しているなら最初の章を最優先で、Node.jsでサーバーを動かしているならNode.jsの章、WordPressのテーマやプラグインを作っているならBeta 5の章、フォームのCSSを書くならFirefoxの章です。
Googleの11月コアアップデート(11/10開始)— 比べるのは12月に入ってから
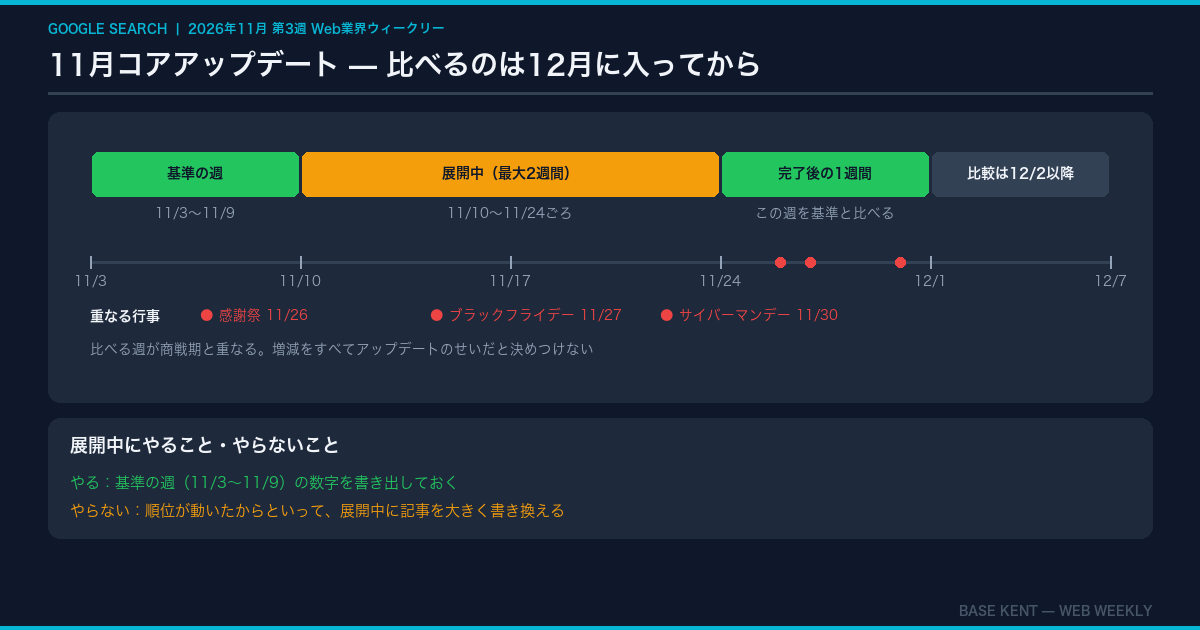
11月10日(米国時間)、Googleが「November 2026 core update」を始めました。全世界・全言語が対象で、完了までは最大2週間とされています。3月、5月に続く、今年3回目のコアアップデートです。
出典: Google Search Status Dashboard — Ranking / Search Engine Journal — Google’s November 2026 Core Update Starts Rolling Out
Googleは、何を変える更新なのかを明らかにしていません。「関連性が高く満足できるコンテンツを見つけやすくするための定例の更新」という説明だけです。
Googleの案内では、完了してから丸1週間待ち、その1週間の数字を、開始前の1週間と比べるのが基本です。2週間かかると完了は11月24日ごろなので、比べる週は11月25日〜12月1日、基準は11月3日〜9日になります。
厄介なのは、その比べる週が年末商戦とまるごと重なることです。 11月26日が米国の感謝祭、27日がブラックフライデー、30日がサイバーマンデーです。日本でもブラックフライデーのセールが定着しているので、物販やアフィリエイトのサイトは、アクセスの増減が更新のせいなのか商戦のせいなのか、切り分けにくくなります。
9月のスパムアップデートのときと同じく、展開中に順位が動いても、記事を大きく書き換えないのが基本だと思います。途中で手を入れると、何が効いたのか後から分からなくなります。
💡 今すぐ試せる: Search Consoleで、11月3日〜9日の1週間のクリック数・表示回数・主要ページの順位を書き出しておく。商戦の影響を見分けるために、昨年の同じ時期の数字も一緒に控えておく
Node.jsのセキュリティリリース(11/11)— HTTP/2とHTTPSに深刻度「高」の修正
予告どおり、11月11日にNode.jsの26.x・24.x・22.xで更新版が出ました。修正は16件で、そのうち7件が深刻度「高(HIGH)」です。修正版は22.23.5、24.22.3、26.13.1です。
出典: Node.js — Wednesday, November 11, 2026 Security Releases
制作者にとって大きいのは次の2つです。
- HTTPSでメモリの中身が漏れる(CVE-2026-123864): ログインしていない相手が、ほかの接続のメモリを読めるおそれがあります。TLSの秘密鍵や、ほかの利用者のリクエストが含まれる可能性があると書かれています。成立には、特定の書き方のリクエスト処理が条件です
- HTTP/2のサーバーを止められる、メモリを食いつぶされる(CVE-2026-123863、CVE-2026-123865): ログインしていない相手が、HTTP/2のサーバーのプロセスを落としたり、接続の情報を解放させずに残し続けたりできます
このほか、llhttp、undici、sqliteといった依存ライブラリの更新も入っています。
Node.jsをビルドにしか使っていないなら、急ぐ必要はそこまでありません。 気をつけたいのは、Next.jsやAstroのサーバー機能、自作のAPIなどを、Node.jsでそのまま公開している案件です。レンタルサーバーのPHPと違って、Node.jsは事業者が直してくれないことがほとんどなので、自分で上げるしかありません。
💡 今すぐ試せる: Node.jsで公開しているサーバーを書き出し、node -v が22.23.5・24.22.3・26.13.1以降になっているかを確かめる。Dockerで動かしているなら、元にしているイメージのタグも見直す
WordPress 7.2 Beta 5(11/10)— PHP 8.6の既知の問題をすべて解消
11月10日にWordPress 7.2 Beta 5が公開されました。RC1は11月17日、正式版は12月8日の予定です。
出典: WordPress News — WordPress 7.2 Beta 5
- PHP 8.6への対応: 11月19日に出るPHP 8.6について、Beta 5の時点で既知の互換性の問題はすべて解消したとされています。ただし、プラグインやテーマが対応しているかは別で、上げる前に各自で確かめるよう書かれています
- アプリケーションパスワードの通知: 作成されたときにメールで知らせる機能が入りました。外部ツールからWordPressにつなぐための専用パスワードで、知らないうちに作られていれば気づけるようになります
- Ipsumの調整: 新しい既定テーマが、動きを減らす設定の人にはページ切り替えの演出を止めるようになりました
アプリケーションパスワードの通知は、10月から続くプラグイン経由の乗っ取りの話とつながります。侵入した攻撃者が管理者アカウントの代わりにこれを作って居座る手口もあるので、標準で通知が来るのは心強い変更です。
💡 今すぐ試せる: 管理しているサイトの「ユーザー → プロフィール」の下にある「アプリケーションパスワード」を開き、作った覚えのないものがないかを確認する
Firefox 160(11/10)— ::-webkit-input-placeholder が使えるように
11月10日にFirefox 160が公開されました。CSSの変更は1つで、フォームの入力欄に薄く出る案内文を飾る ::-webkit-input-placeholder を、標準の ::placeholder の別名として扱うようになりました。
出典: MDN — Firefox 160 release notes for developers
地味な変更ですが、古いCSSの落とし穴に関わります。セレクタを「,」で並べたルールは、1つでも知らない擬似要素が混ざると、ルール全体が無視されます。 次のAのように書いていたサイトは、これまでFirefoxだけ色が効いていませんでした。
See the Pen ::placeholder の書き方 — セレクタを並べると全部消える落とし穴 by BaseKENT (@basekent) on CodePen.
/* A:Firefox 159以前では、ルール全体が無視されていた */
input::placeholder,
input::-webkit-input-placeholder { color: #e11d48; }

/* B:ルールを分ければ、知っている方だけが効く */
input::-webkit-input-placeholder { color: #e11d48; }
input::placeholder               { color: #e11d48; }
Firefox 160でAも効くようになりましたが、:-ms-input-placeholder のような古い接頭辞を同じリストに混ぜると、今も全ブラウザで丸ごと無視されます。Chromeで、:-ms- を混ぜたルールが実際に無視されることも確かめました。今は ::placeholder だけで主要ブラウザがそろうので、接頭辞付きは消してしまうのがいちばん安全です。
💡 今すぐ試せる: 自分のCSSを placeholder で検索し、接頭辞付きのセレクタを「,」で並べている箇所がないかを探す。あれば ::placeholder だけに整理する
今週のひとこと
コアアップデートは、比べる週が年末商戦に重なる間の悪い時期に来ました。私なら、クライアントには「12月前半の報告では順位の良し悪しを判断しない」と先に伝えておきます。来週は17日にWordPress 7.2 RC1とChrome 158、19日にPHP 8.6が出ます。