今週(9/28〜10/4)は、まずお詫びと訂正からです。前号の対象週(9/21〜9/27)に、WordPress 7.1.2のセキュリティリリース(9/22)と、Googleの9月スパムアップデートの開始(9/24)がありました。 どちらも見落としていました。とくに7.1.2は深刻度「重大」の修正なので、今号の1章で扱います。
今週の新しい動きは、9月29日公開のFirefox 157が中心です。読む章の目安は、WordPressサイトを持っているなら1章を最優先で。検索流入のあるメディアを運営しているなら2章、CSSを書くなら3章、フロント周りの業界動向は4章です。
WordPress 7.1.2(9/22)— 7.1.1から5日で、もう一度更新が要る
9月22日にWordPress 7.1.2が公開されていました。前号の対象週内の出来事で、取り上げ損ねていました。深刻度は「重大(critical)」で、公式も直ちに更新するよう呼びかけています。
出典: WordPress News — WordPress 7.1.2 Release
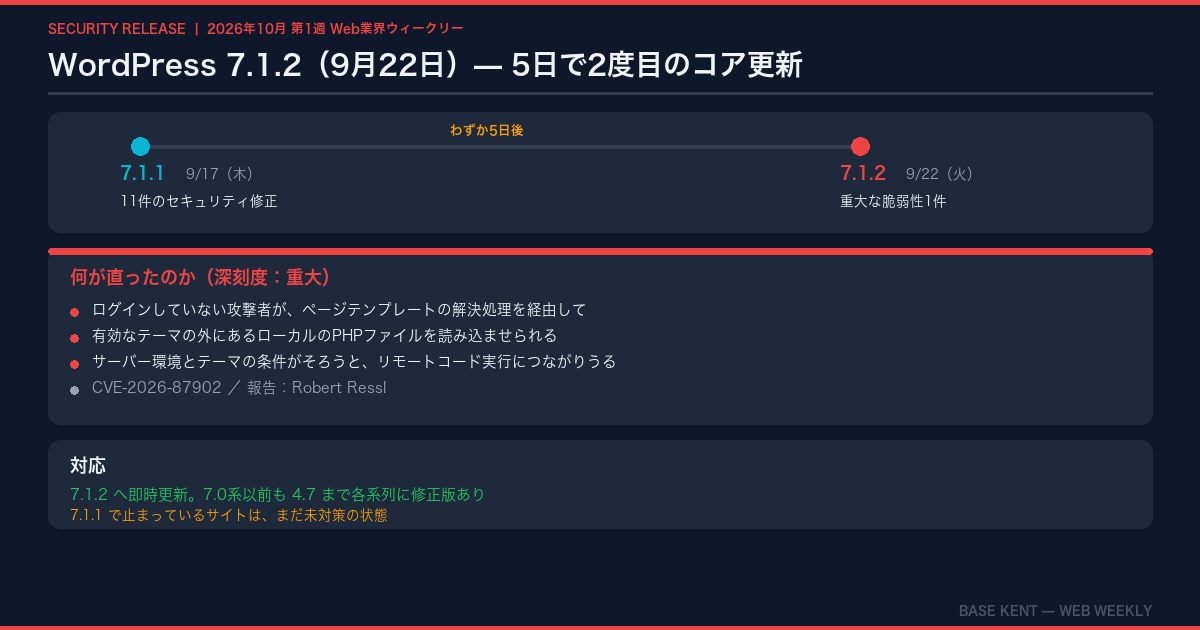
直ったのは、ページテンプレートの解決処理まわりの脆弱性です。 ログインしていない攻撃者が、有効なテーマのディレクトリ外にある、読み取り可能なローカルのPHPファイルを読み込ませられるというもので、サーバー環境とテーマの前提条件がそろうとリモートコード実行につながりうるとされています。CVEは CVE-2026-87902、報告者はRobert Ressl氏です。
修正は旧バージョンにも配られていて、セキュリティ更新の対象である4.7系までの各系列に修正版が出ています。
注意したいのは、9月17日の7.1.1からわずか5日後だった点です。 前々号で「7.1.1に上げてください」と書き、更新を済ませた方も多いと思います。ただ、7.1.1で止まっているサイトは、この重大な脆弱性に対しては未対策のままです。自動更新が有効なら当たっているはずですが、手動で管理しているサイトは確認が要ります。
2週続けてコアの緊急更新が出ると、手動運用のつらさがはっきり出ます。 案件ごとに自動更新を切っている場合でも、マイナーリリース(7.1.x)の自動更新だけは有効にしておく、という線引きが現実的だと思います。メジャー更新は確認してから、マイナーは自動で、という分け方です。
💡 今すぐ試せる: 管理しているWordPressサイトの「ダッシュボード → 更新」を開き、7.1.2(旧系列なら各系列の最新版)になっているか確認する。7.1.1で止まっているサイトがあれば、今日中に上げる
Googleの9月スパムアップデート(9/24開始)— 来週には完了の見込み
Googleが9月24日(木)に「September 2026 spam update」を開始しました。こちらも前号の対象週内で、取りこぼしていた話題です。10月4日時点ではまだ展開中です。
出典: Search Engine Journal — Google Rolls Out September 2026 Spam Update Globally / Google Search Status Dashboard — Ranking
- 開始: 9月24日 9:15(米太平洋時間)
- 期間: 完了まで最大2週間。順当なら10月8日前後に終わる計算です
- 範囲: 全世界・全言語
- 位置づけ: 2026年に確認されたスパムアップデートとしては、3月・6月・8月に続く4回目
Googleは今回、どのスパム手法を対象にしたかを明らかにしておらず、新しいポリシーの発表もありません。 対象が分からない以上、手の打ちようもない、というのが正直なところです。
メディアを運営している側としては、展開中に順位が揺れても慌てて手を入れないことだと思います。 展開が終わる前に記事を大きく書き換えると、何が効いたのか後から切り分けられなくなります。完了の告知が出てから、Search Consoleで9月24日の前後を比べるのが順番です。
💡 今すぐ試せる: Search Consoleで、9月24日を境に表示回数やクリックが大きく変わったページがないかを見て、メモしておく。判断と手直しは、完了告知のあとに回す
Firefox 157(9/29)— @規則に対応しているかを直接たずねられる
9月29日にFirefox 157が公開されました。2週間サイクルの3回目です。
出典: MDN — Firefox 157 release notes for developers / Bramus — Detect at-rule support in CSS with @supports at-rule(@keyword)
いちばん実務で効きそうなのが @supports の at-rule() 関数です。 これまでの @supports は、プロパティや値に対応しているかは調べられても、@scope や @container といった@規則そのものに対応しているかは直接たずねられませんでした。
See the Pen @supports at-rule() — @規則に対応しているかをCSSだけで判定する by BaseKENT (@basekent) on CodePen.
/* @scope に対応しているブラウザだけで効かせたい指定 */
@supports at-rule(@scope) {
  /* ... */
}

/* @import でも使える */
@import url("scoped.css") supports(at-rule(@scope));なお、この関数を最初に入れたのはChromeで、Chrome 148から使えます。 Firefoxは157で追いついた形です。Safariは27の時点でまだ対応していません。
ここで1つ注意があります。 at-rule() を知らないブラウザでは、@supports at-rule(...) 全体が偽になります。つまり「その@規則に未対応」なのか「at-rule() 自体を知らない」のかを、CSSだけでは区別できません。デモでは、全ブラウザが対応している @media を at-rule() で調べて、at-rule() そのものを理解できるかを先に確かめる形にしました。
9月第1週号から「バージョン番号ではなく機能で判定を」と書いてきましたが、その判定の道具が1つ増えた、という位置づけです。
このほか、スクロールが端に届いたときに外側の要素へスクロールを引き継ぎつつ、跳ね返りなどの既定の動きは出さない overscroll-behavior: chain も入っています。
💡 今すぐ試せる: @container や @layer を使っている箇所に、@supports at-rule(...) でフォールバックを分けられる場所がないか探す。Safari向けには、従来どおりの書き方を外側に残しておく
Tailwind Labs が Shopify に合流(9/9)— 取りこぼしの補足
これは1か月近く前の話ですが、ここまでで取り上げられていなかったので補足します。9月9日、Tailwind CSSの開発元であるTailwind LabsがShopifyに合流すると発表されました。
出典: The Register — Shopify extends lifeline to Tailwind / GCN — Shopify acquires Tailwind Labs
- Tailwind CSS本体: MITライセンスのまま。開発もTailwind Labsのチームが引き続き主導する
- 有料製品: Tailwind Plus と ui.sh の新規受付は終了。既存の購入者は引き続き利用できる
- 背景: 創業者のAdam Wathan氏は年初に、ドキュメントへのアクセスが2023年初めから約4割減り、売上は8割近く落ちたと書いていました。理由としてAIを挙げています
フレームワークを使う側の実務は、当面ほとんど変わりません。 ライセンスも開発体制も維持されるからです。変わるのは、Tailwind Plusのような有料のUIキットを前提に案件を組んでいた場合で、新規に買えなくなります。
AIでコードが書かれるようになり、ドキュメントを読む人が減って、有料製品が売れなくなる。 広く使われているのに稼げない、というオープンソースの難しさが、はっきり形になった出来事だと思います。
💡 今すぐ試せる: Tailwind Plusのコンポーネントを案件のテンプレートに組み込んでいる場合は、手元に持っているものをリポジトリに保管しておく。新規購入はできなくなっている
今週のひとこと
前号の対象週に重なっていたコアの重大な更新とスパムアップデートを、まとめて見落としていました。今後は公開前に、WordPressのリリース一覧とGoogleのステータス画面を必ず突き合わせます。来週は2週間サイクルどおりならChrome 155が10月6日(火)、スパムアップデートも完了の見込みです。