今週(10/26〜11/1)の中心は、10月28日に出たWordPress 7.1.4です。修正は22件で、7.1.3の7件の3倍以上です。前号のPHP2Shellにも続報があります。ブラウザではFirefox 159が出て、スクロール駆動アニメーションが主要ブラウザで揃いました。Googleの検索アップデートはなく、Web制作者向けで大きなAI・デザインツールの発表も今週は拾っていません。
読む順の目安です。WordPressサイトを持っているなら7.1.4の章を最優先で、PHPの更新を自分で回しているならPHP2Shellの章、CSSを書くならFirefoxの章、スマホの表示を見ているならSafariの章です。
WordPress 7.1.4(10/28)— 修正22件、「更新中の数秒」を狙う穴も
10月28日にWordPress 7.1.4が公開されました。セキュリティ修正は22件で、公式は直ちに更新するよう呼びかけています。修正は4.7系までの旧系列にも配られます。7.0系は7.0.8、6.9系は6.9.11です。
出典: WordPress News — WordPress 7.1.4 / WordPress.org — Version 7.1.4 / The Repository — WordPress 7.1.4 Patches 22 Vulnerabilities / SecurityOnline — WordPress Core Vulnerability Exploited in the Wild
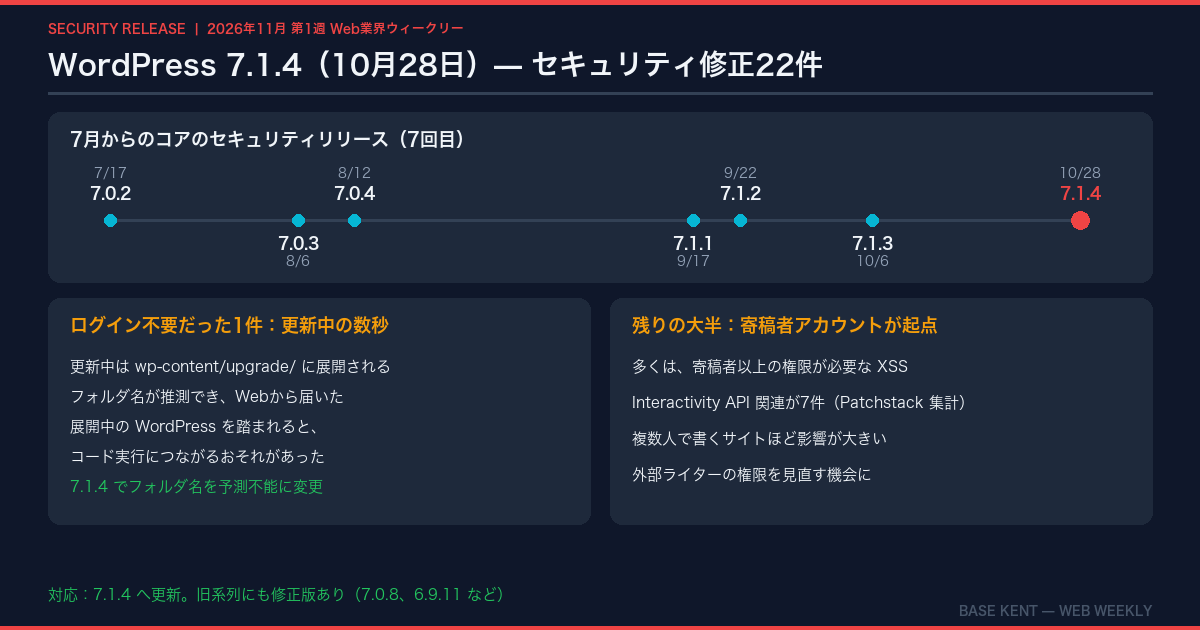
22件のうち、ログインなしで狙えるのは、更新処理のすき間を突く1件とされています。WordPressは更新のとき、wp-content/upgrade/ に新しいファイルを展開します。7.1.3までは、このフォルダ名が推測でき、Webからも届く状態でした。更新中の数秒だけ、インストーラーを含むWordPress一式が見えていて、そこを踏まれるとコードを実行されるおそれがありました。7.1.4では、フォルダ名を予測できないようにして塞いでいます。
窓は数秒なので、狙うのは簡単ではありません。それでも攻撃者は、更新の瞬間に当たるまで自動で試し続けます。Wordfenceは、展開先を狙うリクエストを21時間で1万8,500回以上記録したと報告しています。ただ、これは試行の数で、実際の侵害の報告は確認できていません。
残りの大半は、寄稿者(Contributor)以上のアカウントが必要なXSSです。Patchstackの集計では7件がInteractivity API関連で、投稿に細工を仕込むと、ページを開いた人のブラウザで動くというものです。外部のライターに記事を書いてもらっているサイトほど、関係が深い話です。
これで7月以降のコアのセキュリティリリースは7回目、修正は50件を超えました。背景にあるのは報告の急増で、WordPressの報告窓口には直近90日で2,306件が届いています。2026年1月より前の10年間は、月20〜30件でした。
前号に続けて言うと、この頻度になると、手動で追う運用はもう現実的ではないと思います。 2〜3週に1回の更新を、人が覚えて回すのは無理があります。今回の穴は更新中に開くものでしたが、それでも更新を止める理由にはなりません。
💡 今すぐ試せる: 管理画面の「ダッシュボード → 更新」で7.1.4(旧系列なら各系列の最新版)になっているかと、自動更新が有効かを確認する。あわせて、もう使っていない寄稿者以上のアカウントを整理し、バックアップが動いているかも見る
PHP2Shellの続報 — WordPressの被害は確認されず、ただし攻撃は続く
PHP2Shellは、10月21日に修正されたPHP本体の脆弱性で、ログインなしでサーバー上のコードを実行されるおそれがあります。公表から1週間あまりがたち、状況が見えてきました。
出典: SecurityWeek — PHP2Shell Attacks Root Palo Alto Firewalls but Fail Against WordPress / PHP.net — News Archive 2026
- WordPress: Wordfenceは、10月28日の時点でPHP2Shell経由で乗っ取られたWordPressサイトを把握していません。攻撃のリクエストは7万7,000件以上を記録しています
- ほかの製品: Palo Alto Networksのファイアウォールでは、少なくとも25台が侵害されました。同社の集計では、影響を受ける可能性のあるPHPの環境は2,260万件です
WordPressで被害が出ていない理由として、Wordfenceは、攻撃コードをサーバーごとに調整する必要があることを挙げています。これは「安全だった」という意味ではありません。 同社も、攻撃者はツールを変え続けていて、PHPの更新は必須だと書いています。
前号で触れた別の穴(CVE-2026-115560)の修正は、まだ出ていません。次の定期リリースまでは、session.upload_progress.enabled=0 の設定が勧められたままです。
VPSの更新が済んでいないなら、次の週末を待たずに終わらせておきたいところです。
💡 今すぐ試せる: VPSのPHPが修正版(8.5.12・8.4.27・8.3.36・8.2.35以降)か、OSの提供元が修正したパッケージになっているかを確認する。共有のレンタルサーバーなら事業者の告知を見る。別の穴(CVE-2026-115560)は修正版でも直っていないので、対象の環境では上の設定も残す
Firefox 159(10/27)— スクロール駆動アニメーションが主要ブラウザで揃う
10月27日にFirefox 159が公開されました。
出典: MDN — Firefox 159 release notes for developers / Chrome for Developers — Scroll-driven animations
いちばん大きいのは、スクロール駆動アニメーションが既定で有効になったことです。 アニメーションを時間ではなくスクロール量で進める機能で、Chrome・Edgeは115、Safariは26から対応していました。読了バーや、要素が画面に入るときの表示演出が、JavaScriptなしで書けます。
See the Pen スクロール駆動アニメーション — 読了バーと表示演出をCSSだけで by BaseKENT (@basekent) on CodePen.
@supports (animation-timeline: scroll()) {
  /* ページのスクロール量に合わせてバーを伸ばす */
  .progress {
    animation: grow linear both;
    animation-timeline: scroll(root block);
  }

  /* カードが画面に入ってくる間だけ進める */
  .card {
    animation: appear linear both;
    animation-timeline: view();
    animation-range: entry 0% entry 70%;
  }
}コードは要点だけで、@keyframes の中身はデモにあります。デモでは、未対応のブラウザではカードが最初から見えているように作りました。スクロールしないと中身が見えない作りにすると、未対応の環境で読めなくなるので、@supports の中にまとめるのが安全です。 動きを減らす設定の人向けに、prefers-reduced-motion でも分けています。読了バーのためだけに入れていたスクリプトは、これで外せると思います。
このほか、Masonry(Pinterest風の並べ方)の古い書き方である grid-template-rows: masonry が削除されました。後継は display: grid-lanes です。
💡 今すぐ試せる: 自分のコードを IntersectionObserver で検索し、フェードインの演出だけに使っている箇所を探す。そこが animation-timeline: view() に置き換えられる候補になる。ただし一度きりの表示とは違い、スクロールを戻すと演出も逆に戻る
Safari 27.1 と iPhone Duo — 折りたたみの画面幅は382〜951px
10月23日に、折りたたみ型のiPhone Duoの発売とあわせてSafari 27.1が公開されました。
出典: WebKit — WebKit Features for Safari 27.1
WebKitの公式記事によると、画面の幅はCSSピクセルで382〜951、高さは368〜902の範囲で変わります。
- 閉じた状態: 幅382(縦向き)、594(横向き)
- 開いた状態: 幅669(縦向き)、951(横向き)
- 開いて2画面に分割: 1画面あたり幅385
開発者向けには、画面が折れているかを判定する @media (device-posture: folded) と、折り目の左右を扱う horizontal-viewport-segments が入りました。ただし、どちらも機能フラグの奥にある試用版です。
実務で気にするのは新しいAPIより、幅669〜951あたりでスマホとして見られることだと思います。 タブレット幅の表示を「iPad向け」と決めつけていると、手に持って使う端末として使いにくいレイアウトになります。公式も、機種の判定ではなく、どの幅でも崩れない作りを勧めています。
💡 今すぐ試せる: ブラウザの開発ツールで、幅382・669・951の3つを確認する。実機がなくても、Xcode 27.1以降のシミュレーターでiPhone Duoを試せる
今週のひとこと
WordPressのセキュリティ更新は、7月から2〜3週に1回の頻度になりました。追いかける前提の運用は、もう続きません。任せられる更新は任せて、人はアカウントとバックアップを見る。そこに時間を使うのがよさそうです。来週は3日(火)にChrome 157が出る見込みです。